Zero-click RCE über Google Calendar in Claude Desktop
Forscher von LayerX haben eine kritische Schwachstelle (CVSS 10/10) in den Claude Desktop Extensions gefunden. Die DXT-Erweiterungen arbeiten ohne Sandbox und mit vollen Rechten im System.
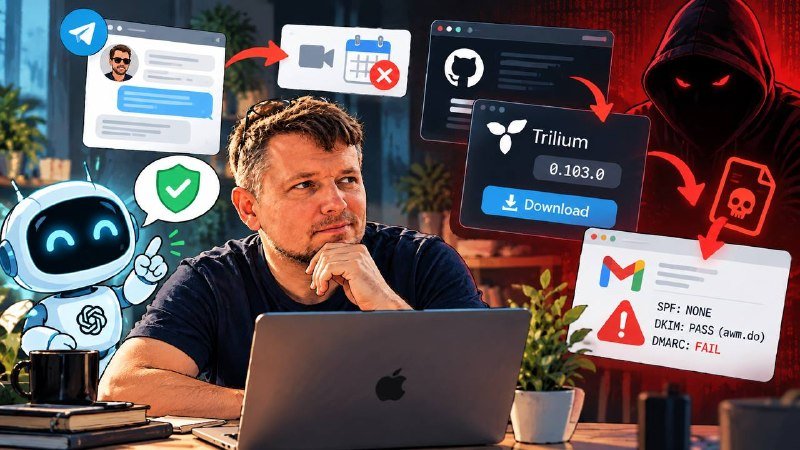
Angriffsschema: Sie erhalten eine Einladung in Google Calendar mit versteckten Befehlen in der Beschreibung. Sie bitten Claude, "überprüfe den Kalender und kümmere dich darum" — er führt autonom schädlichen Code aus. Ohne Bestätigungen, ohne Warnungen.
Anthropic ist informiert, hat jedoch abgelehnt, einen Fix bereitzustellen — sie sind der Meinung, dass dies in den Verantwortungsbereich des Benutzers fällt.
Wenn Sie MCP-Erweiterungen auf Ihrem Arbeitscomputer verwenden — deaktivieren Sie sie oder führen Sie sie in einer virtuellen Maschine aus.