Zero-click RCE via Google Calendar dans Claude Desktop
Les chercheurs de LayerX ont découvert une vulnérabilité critique (CVSS 10/10) dans les extensions Claude Desktop. Les extensions DXT fonctionnent sans sandbox, avec des droits complets dans le système.
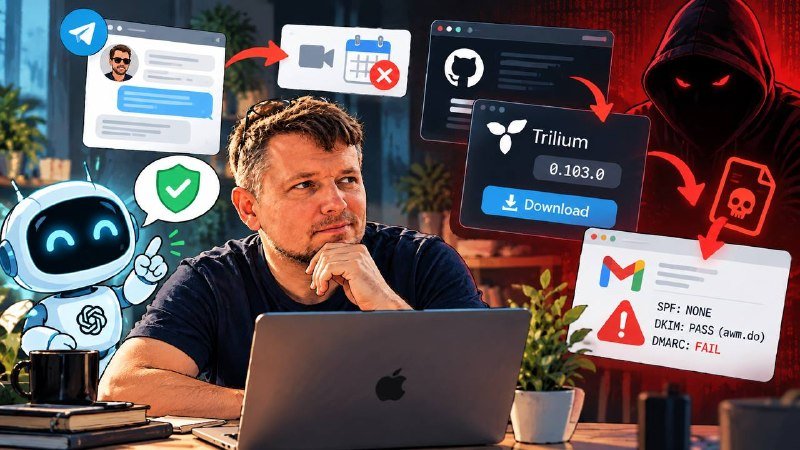
Schéma d'attaque : vous recevez une invitation dans Google Calendar avec des commandes cachées dans la description. Vous demandez à Claude « vérifie le calendrier et règle ça » — il exécute de manière autonome du code malveillant. Sans confirmations, sans avertissements.
Anthropic est au courant, mais a refusé de corriger — ils estiment que c'est de la responsabilité de l'utilisateur.
Si vous utilisez des extensions MCP sur votre machine de travail — désactivez-les ou exécutez-les dans une machine virtuelle.