RCE sin clic a través de Google Calendar en Claude Desktop
Los investigadores de LayerX encontraron una vulnerabilidad crítica (CVSS 10/10) en las extensiones de Claude Desktop. Las extensiones DXT funcionan sin sandbox, con plenos derechos en el sistema.
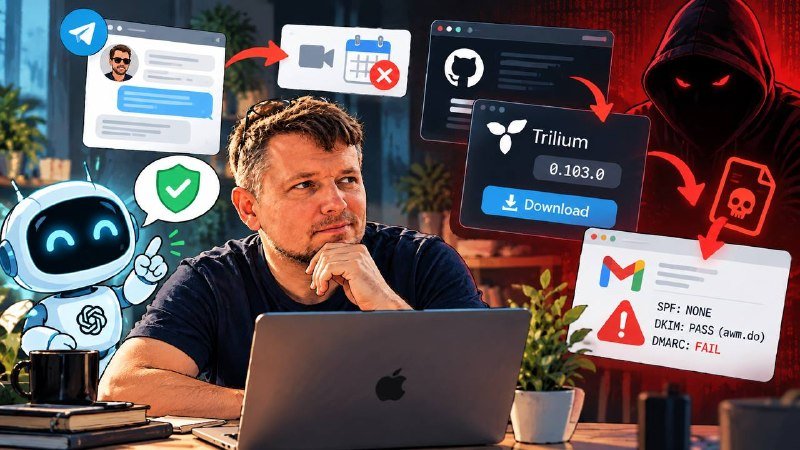
Esquema de ataque: recibes una invitación en Google Calendar con comandos ocultos en la descripción. Le pides a Claude "revisa el calendario y ocúpate" — él ejecuta código malicioso de forma autónoma. Sin confirmaciones, sin advertencias.
Anthropic está al tanto, pero se negaron a corregirlo — consideran que es responsabilidad del usuario.
Si usas extensiones MCP en tu máquina de trabajo, desactívalas o ejecútalas en una máquina virtual.